Imagine entrar em um site para assistir a um vídeo, resolver um problema ou confirmar que você não é um robô.
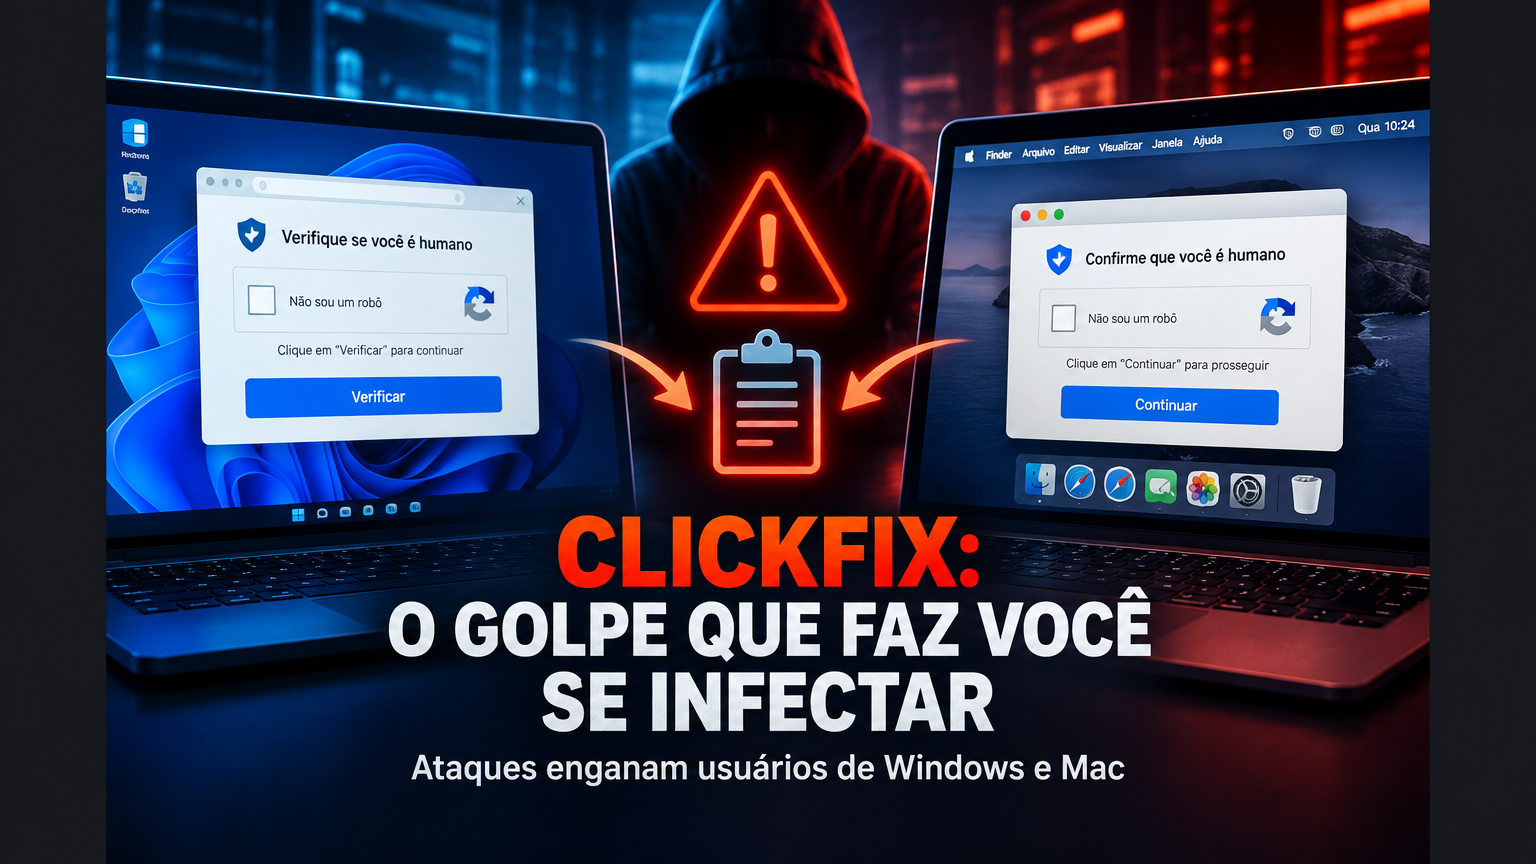
Aparece uma mensagem aparentemente normal. Talvez seja um CAPTCHA, uma verificação de segurança ou um alerta informando que existe um erro no navegador.
Então, a página pede que você copie um texto, abra uma ferramenta do sistema e cole aquilo para concluir a verificação.
Você segue as instruções.
Poucos segundos depois, seus dados podem estar nas mãos de criminosos.
Esse é o princípio dos ataques ClickFix, uma técnica de engenharia social que está enganando usuários de Windows e macOS para que executem ações maliciosas por conta própria.
Segundo uma reportagem recente do TechCrunch, essa ameaça está crescendo e se tornando mais sofisticada. O problema é que o ataque não depende apenas de uma falha técnica. Ele explora algo muito mais difícil de bloquear: a confiança da própria vítima.
O que é um ataque ClickFix?
ClickFix é o nome utilizado para descrever uma técnica de engenharia social que apresenta ao usuário uma falsa solução para um problema.
O golpe normalmente começa em uma página falsa ou em um site legítimo que foi comprometido. A página pode imitar:
- um CAPTCHA;
- uma tela de login;
- uma plataforma de streaming;
- um aviso do navegador;
- uma mensagem de erro;
- uma atualização de software;
- uma ferramenta de suporte técnico;
- uma verificação antifraude.
Em vez de pedir apenas que a pessoa clique em uma caixa, o site apresenta instruções para que ela copie e execute algum conteúdo no próprio computador.
A vítima acredita que está corrigindo um erro ou concluindo uma verificação. Na realidade, está ajudando o invasor a iniciar a infecção.
É uma mudança importante na forma de aplicar golpes digitais. O criminoso não precisa necessariamente convencer a vítima a baixar um arquivo claramente suspeito. Basta criar uma situação convincente e induzir a pessoa a executar uma ação perigosa.
Por que o ClickFix é tão perigoso?
Muitas ferramentas de segurança conseguem identificar arquivos maliciosos, links suspeitos e comportamentos anormais.
O ClickFix tenta contornar parte dessas defesas usando a própria ação do usuário como ponto de entrada.
Quando uma pessoa executa algo manualmente em uma ferramenta nativa do sistema, o comportamento pode parecer legítimo. Afinal, foi o próprio usuário quem abriu o recurso e autorizou a ação.
O TechCrunch explicou que esses ataques podem utilizar o Prompt de Comando, o PowerShell ou o Terminal do macOS. Essas ferramentas fazem parte do sistema operacional e são utilizadas normalmente por profissionais de tecnologia.
O problema surge quando um usuário comum é convencido a utilizá-las sem entender o que está sendo executado.
Como o golpe costuma funcionar?
A sequência pode variar, mas o padrão geralmente segue estas etapas:
1. A vítima encontra uma página falsa
O usuário pode chegar ao site por meio de:
- anúncio malicioso;
- publicação em rede social;
- mensagem de phishing;
- resultado manipulado em mecanismo de busca;
- site legítimo comprometido;
- página falsa de suporte;
- anúncio que imita uma marca conhecida.
Em um caso recente relatado pelo TechCrunch, criminosos utilizaram anúncios falsos relacionados a uma plataforma de entretenimento para levar usuários a uma página que imitava um serviço legítimo.
2. A página apresenta uma falsa verificação
A tela pode mostrar uma caixa dizendo “Não sou um robô” ou uma mensagem informando que o navegador precisa ser verificado.
A aparência é construída para transmitir urgência e familiaridade.
A pessoa vê uma interface parecida com muitas outras que já encontrou na internet e tende a baixar a guarda.
3. O site pede uma ação incomum
Depois do primeiro clique, a página apresenta instruções para copiar um conteúdo e colá-lo em uma ferramenta do computador.
Esse é um dos sinais mais importantes do golpe.
Um CAPTCHA legítimo não precisa que você abra o Terminal, o PowerShell ou o Prompt de Comando para provar que é humano.
4. A vítima executa a ação
Quando a pessoa segue a orientação e confirma a execução, o conteúdo malicioso pode instalar um programa de roubo de informações ou abrir caminho para outras atividades criminosas.
A partir daí, o invasor pode tentar obter:
- senhas salvas no navegador;
- cookies de sessão;
- contas conectadas;
- carteiras de criptomoedas;
- documentos;
- dados de acesso;
- informações corporativas.
Usuários de Mac também estão sendo atacados
Durante muito tempo, algumas pessoas acreditaram que utilizar um Mac oferecia proteção suficiente contra esse tipo de ameaça.
Essa percepção é perigosa.
A Microsoft documentou campanhas ClickFix que atingem tanto usuários de Windows quanto de macOS. Em ataques contra computadores da Apple, criminosos podem utilizar falsas páginas de verificação, supostas ferramentas de manutenção e mensagens que orientam a abertura do Terminal.
O objetivo pode ser instalar ladrões de informações capazes de acessar senhas, cookies, carteiras digitais e outros dados.
A plataforma utilizada não elimina o risco. O método de engano pode ser adaptado para diferentes sistemas operacionais.
A ameaça está menos relacionada ao tipo de computador e mais à capacidade do criminoso de convencer a pessoa a realizar uma ação perigosa.
O golpe explora a confiança do usuário
Essa é a parte mais importante para entender o ClickFix.
O ataque não depende apenas de tecnologia. Ele depende de persuasão.
A página pode usar frases como:
- “Verificação necessária”;
- “Seu navegador precisa ser atualizado”;
- “Confirme que você é humano”;
- “Corrija o erro para continuar”;
- “Siga os passos abaixo para desbloquear o conteúdo”.
Essas mensagens criam pressão e fazem a vítima acreditar que precisa agir rapidamente.
Esse tipo de manipulação é conhecido como engenharia social. Em vez de atacar diretamente o sistema, o criminoso influencia o comportamento de uma pessoa.
É por isso que até usuários experientes podem ser enganados, especialmente quando estão com pressa, tentando resolver um problema ou acessando um serviço conhecido.
O que torna o ClickFix diferente de um download comum?
Em um golpe tradicional, a vítima pode receber um arquivo executável, um anexo ou um link para baixar um programa.
No ClickFix, a pessoa pode não perceber que está instalando alguma coisa.
Ela acredita que está:
- verificando o navegador;
- corrigindo uma falha;
- liberando o acesso;
- atualizando um componente;
- seguindo uma orientação de suporte.
O próprio usuário realiza a etapa crítica.
Essa abordagem pode dificultar a detecção porque a ação parece ter sido iniciada por uma pessoa autorizada, dentro de uma ferramenta legítima do sistema.
A técnica também pode ser combinada com anúncios maliciosos, phishing, páginas clonadas e sites invadidos.
Quais dados os criminosos procuram?
Os ataques ClickFix podem distribuir diferentes tipos de malware. Entre os objetivos mais comuns estão os chamados infostealers, programas criados para roubar informações.
Eles podem procurar:
- senhas armazenadas;
- dados de preenchimento automático;
- cookies de autenticação;
- sessões abertas;
- informações de navegadores;
- carteiras de criptomoedas;
- documentos;
- dados de aplicativos de mensagens;
- informações corporativas.
O impacto pode ser maior quando a vítima utiliza o computador para trabalhar.
Se o dispositivo estiver conectado a contas empresariais, sistemas de gestão, plataformas de anúncios ou serviços financeiros, uma única infecção pode gerar consequências para toda a organização.
Como identificar um possível ataque ClickFix?
Alguns sinais devem ser tratados com desconfiança imediata.
Um CAPTCHA que pede para abrir o Terminal
Esse é um dos sinais mais claros. Verificações legítimas não precisam que usuários comuns executem comandos no sistema.
Uma página que pede para copiar e colar conteúdo desconhecido
Nunca execute algo no computador apenas porque uma página mandou. Se você não entende o conteúdo, não cole.
Uma mensagem de erro com instruções muito específicas
Alertas falsos podem tentar parecer técnicos para transmitir autoridade.
Um anúncio que leva a uma página estranha
Mesmo que a propaganda pareça relacionada a uma marca conhecida, o endereço do site pode ser falso.
Uma solicitação urgente
Frases que pressionam o usuário a agir imediatamente são comuns em golpes digitais.
Uma página com aparência imperfeita
Erros de escrita, endereços incomuns, logotipos distorcidos e elementos desalinhados podem indicar falsificação.
O que fazer se você já executou algo suspeito?
Se você seguiu instruções de uma página desconhecida, não ignore o incidente.
As medidas recomendadas incluem:
- Desconecte o computador da internet, se houver suspeita de infecção ativa.
- Não continue acessando contas importantes pelo dispositivo.
- Utilize outro aparelho confiável para alterar senhas.
- Ative a autenticação em dois fatores.
- Encerre sessões abertas em serviços importantes.
- Informe a equipe de tecnologia ou segurança da empresa.
- Execute uma verificação com ferramentas de segurança confiáveis.
- Observe movimentações estranhas em contas bancárias e carteiras digitais.
- Procure suporte especializado antes de apagar evidências importantes.
Se o computador for utilizado em uma empresa, o ideal é seguir um procedimento formal de resposta a incidentes.
A Rapid Genius oferece soluções digitais, automações e ciência de dados que podem ajudar empresas a organizar melhor seus processos tecnológicos e reduzir riscos operacionais.
Como proteger sua empresa contra o ClickFix?
A prevenção precisa envolver tecnologia e treinamento.
Oriente os colaboradores
Funcionários devem saber que CAPTCHA, atualização e suporte técnico não costumam exigir a execução manual de comandos desconhecidos.
Limite o acesso a ferramentas sensíveis
Empresas podem aplicar políticas para restringir ou monitorar o uso de ferramentas administrativas, especialmente em computadores de usuários que não precisam delas.
Use autenticação multifator
Mesmo que uma senha seja roubada, a autenticação em dois fatores pode dificultar o acesso indevido.
Mantenha sistemas atualizados
Atualizações corrigem vulnerabilidades e reduzem a exposição a ameaças conhecidas.
Monitore comportamentos incomuns
Abertura inesperada de ferramentas administrativas, conexões suspeitas e alterações repentinas podem indicar comprometimento.
Faça cópias de segurança
Backups protegidos ajudam a reduzir o impacto de incidentes graves.
Crie um canal de suporte
Se os funcionários tiverem uma forma rápida de confirmar se um alerta é legítimo, será menos provável que sigam instruções perigosas.
A empresa também pode investir em automações inteligentes para melhorar alertas, organizar registros e acelerar respostas a comportamentos suspeitos.
O ClickFix mostra que a segurança depende das pessoas
É comum pensar que cibersegurança é apenas uma questão de instalar antivírus e manter o sistema atualizado.
Essas medidas são importantes, mas não resolvem tudo.
Um usuário pode ter um computador atualizado e ainda assim ser enganado por uma página falsa.
Por isso, a segurança precisa incluir:
- tecnologia;
- políticas internas;
- treinamento;
- monitoramento;
- controle de acesso;
- resposta a incidentes;
- cultura de prevenção.
A maior vulnerabilidade pode surgir quando alguém acredita estar fazendo a coisa certa.
A ameaça deve continuar evoluindo
Os ataques ClickFix começaram utilizando iscas relativamente simples, mas passaram a incorporar páginas mais convincentes, anúncios falsos, marcas conhecidas e instruções adaptadas para diferentes sistemas operacionais.
Os criminosos também podem modificar o golpe de acordo com o público.
Um usuário de Windows pode receber uma instrução diferente da apresentada a alguém que utiliza macOS. O objetivo, porém, continua semelhante: convencer a vítima a executar uma ação que favoreça o invasor.
Isso significa que a defesa também precisa evoluir.
Não basta bloquear um endereço específico. É necessário preparar as pessoas para reconhecer o padrão de manipulação.
Conclusão: o golpe mais perigoso pode ser aquele que parece uma ajuda
O ClickFix está crescendo porque transforma uma ação perigosa em algo que parece uma solução.
A vítima não acredita que está instalando malware. Ela pensa que está confirmando sua identidade, corrigindo um erro ou desbloqueando uma página.
Essa é a força do golpe.
O ataque não precisa parecer ameaçador. Ele precisa parecer útil.
Por isso, guarde esta regra:
Nenhuma página comum deve pedir que você abra o Terminal, o PowerShell ou o Prompt de Comando para provar que é humano.
Se um site solicitar que você copie e execute algo no computador, pare imediatamente e verifique a situação por outro canal.
A segurança começa antes do clique, antes da colagem e antes da confirmação.
Para empresas, proteger sistemas também significa treinar pessoas, organizar processos e monitorar atividades suspeitas. Um site profissional, uma infraestrutura bem configurada e processos digitais mais seguros fazem parte da proteção de qualquer negócio conectado à internet.
O ClickFix deixa uma lição simples:
quando uma página manda você executar algo que não entende, a melhor correção pode ser fechar a página.