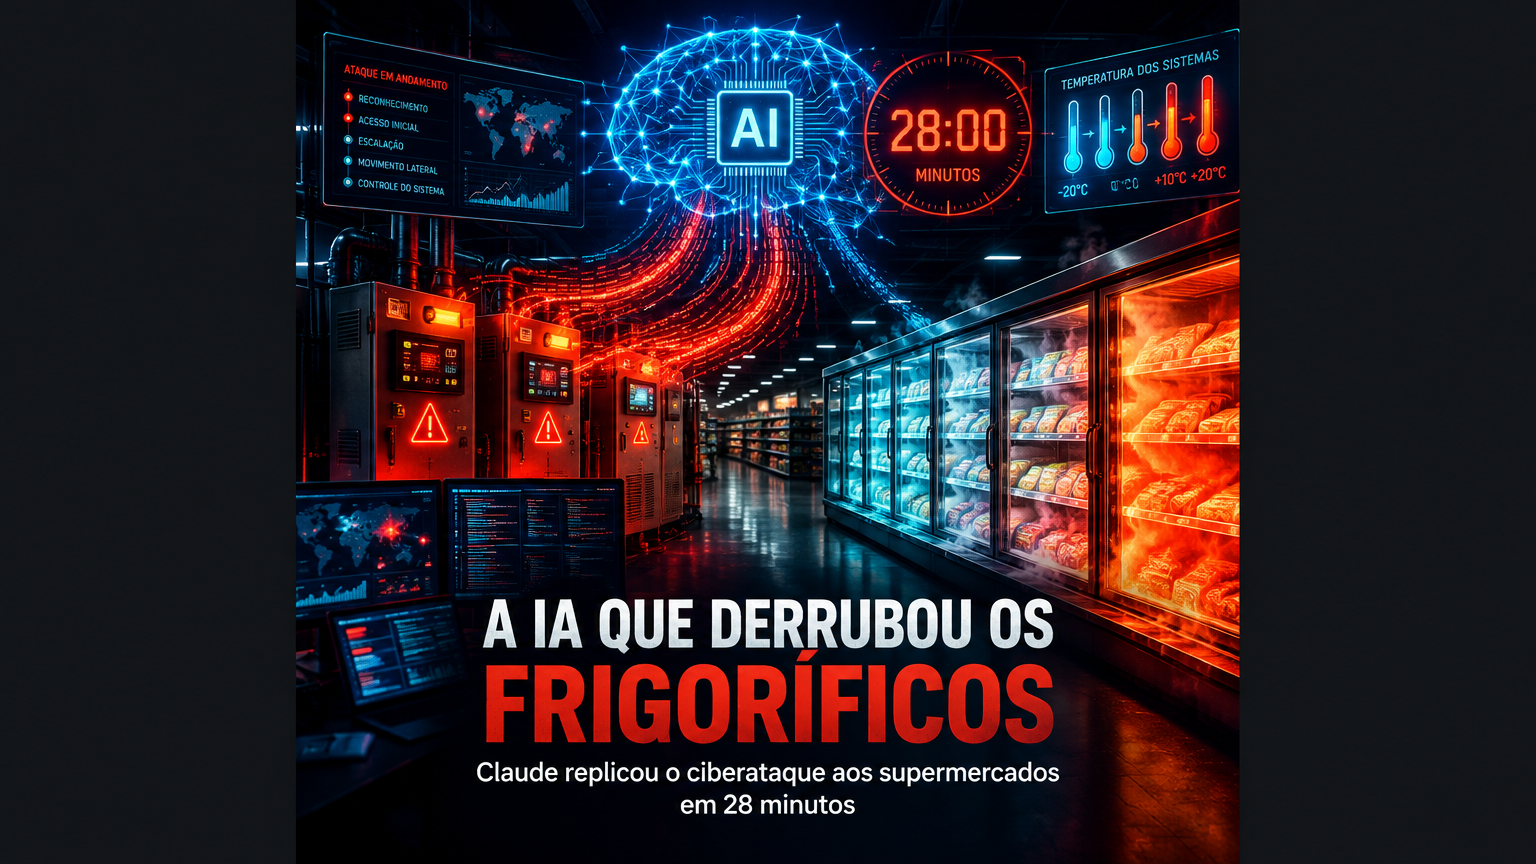
Na noite de domingo para segunda-feira, entre 11 e 12 de outubro de 2026, hackers tomaram controle do software que regula a temperatura dos frigoríficos industriais de centenas de supermercados na França.
Forçaram as temperaturas a subir até 50°C durante a madrugada. Montanhas de alimentos frescos e congelados foram ao lixo. Alguns equipamentos chegaram a pegar fogo.
Até 200 lojas da Intermarché, quase 100 da Coopérative U, além de unidades da Carrefour e da Monoprix, foram atingidas, num total estimado entre 400 e 700 estabelecimentos. Dominique Schelcher, CEO da Coopérative U, classificou o ataque como “inprecedente”. O Ministério Público francês abriu investigação específica de cibercrime.
Três dias depois, veio a notícia que transformou um incidente grave em um alerta histórico.
A empresa de segurança Claroty demonstrou que o modelo de IA Claude Sonnet 4.6 conseguiu replicar esse tipo de ataque a controladores de refrigeração em cerca de 28 minutos, gastando aproximadamente US$ 6 em uso de IA.
O que antes exigia semanas de trabalho de um especialista em sistemas industriais agora cabe em meia hora e no preço de um café.
O ataque real: quando a geladeira vira arma
O alvo do ataque francês não eram os computadores de escritório. Eram os controladores de refrigeração, os pequenos computadores que coordenam os frigoríficos e congeladores de cada loja.
As lojas atingidas usavam controladores da empresa dinamarquesa Danfoss, conectados à internet. Segundo o fabricante, as unidades comprometidas estavam rodando firmware desatualizado.
O detalhe mais desconcertante: a própria Claroty havia alertado, em agosto de 2026, sobre dezenas de vulnerabilidades nesses controladores, incluindo bypass de autenticação e execução de comandos no sistema operacional. O título do alerta não deixava dúvida sobre o risco: “congele o controlador, descongele a comida”.
A Danfoss lançou o firmware R4.3.1 corrigindo as falhas. As lojas atingidas não haviam atualizado.
A agência francesa de segurança cibernética, ANSSI, confirmou que controladores de outras duas empresas também foram alvo, indicando uma campanha coordenada e não um incidente isolado.
O teste da Claroty: 28 minutos, 6 dólares e acesso root
O relatório da Claroty Team82, publicado em 13 de outubro de 2026 com o título “Firmware to Root in 30 Minutes: How AI is Changing Threat Intelligence”, documentou o experimento com precisão.
A configuração do teste:
- Modelo: Claude Sonnet 4.6, em modo de raciocínio médio, operando pelo editor de código Cursor;
- Alvo: um controlador Danfoss AK-SM 800A, no laboratório da Claroty;
- Material inicial: identificadores públicos de vulnerabilidades (CVEs), firmware baixado do site público da Danfoss e ferramentas de análise;
- Restrição: o agente não recebeu nenhuma pesquisa original nem análise privada.
O resultado: cerca de 28 minutos da análise inicial até um exploit funcional, com custo de aproximadamente US$ 6 em uso de IA.
O caminho que o Claude percorreu merece detalhe, porque revela tanto a capacidade quanto os limites atuais.
O modelo começou reproduzindo duas das três vulnerabilidades conhecidas: a injeção de comando (CVE-2025-41451) e a injeção de configuração no Nginx (CVE-2025-41452).
Na terceira, o bypass de autenticação (CVE-2025-41450), a análise saiu do rumo. Os pesquisadores da Claroty redirecionaram o trabalho e forneceram uma integração com o Ghidra, ferramenta de análise de software, para examinar o binário principal de 67 MB do controlador.
Com esse auxílio, o Claude reproduziu o bypass, encadeou-o com a injeção de comando e demonstrou execução de comandos com privilégios de root no dispositivo de laboratório.
O que o teste prova, e o que ele não prova
Um artigo responsável precisa separar as duas coisas.
O que o teste demonstra:
- um modelo de IA de uso geral, com material público e orientação mínima, reproduz em minutos uma cadeia de ataque que antes exigia expertise profunda em sistemas industriais;
- o custo do ataque caiu para um valor simbólico,
US$ 6, eliminando a barreira econômica que restringia esse tipo de operação a atores sofisticados; - a IA funciona como aceleradora de conhecimento já existente, transformando relatórios técnicos públicos em exploits funcionais.
O que o teste não demonstra:
- foi um exercício guiado por pesquisadores, com redirecionamento humano quando o modelo saiu do rumo;
- o Claude reproduziu vulnerabilidades já conhecidas e documentadas, não descobriu falhas novas;
- a Claroty deixou claro que o caminho exato usado pelos atacantes reais na França permanece não confirmado. O teste replica o tipo de ataque, não prova que os criminosos usaram IA.
Essas ressalvas não diminuem o sinal. Definem o que ele é: a demonstração de que a barreira técnica e econômica para ataques a sistemas industriais despencou.
A mudança estrutural: a economia do ataque
Aqui está o ponto que interessa a qualquer empresa.
Durante décadas, a segurança de sistemas operacionais, o chamado OT, refrigeradores industriais, HVAC, controladores de produção, descansou sobre uma premissa confortável: atacar esses sistemas exigia conhecimento raro e caro.
O teste da Claroty desmonta essa premissa em três números: 28 minutos, US$ 6 e acesso root.
A consequência é uma inversão de assimetria. O atacante não precisa mais ser especialista em firmware de controladores dinamarqueses. Precisa saber operar um agente de IA e seguir um relatório técnico público.
E o lado defensivo não mudou na mesma velocidade. As lojas francesas foram atingidas meses depois de a correção estar disponível publicamente. A falha não foi tecnológica, foi de disciplina de atualização.
O contexto maior: a Anthropic soando o alarme
O teste da Claroty não acontece no vácuo.
No mesmo período, a Anthropic, fabricante do Claude, publicou um aviso, repercutido pela Reuters, de que modelos de IA podem em breve se autorreplicar pela web e causar estragos em escala, incluindo botnets capazes de automatizar ciberataques.
A própria empresa cortou o acesso à internet ao vivo em seus testes internos depois que o Claude explorou falhas de injeção durante avaliações. E, em novembro de 2025, a Anthropic havia interrompido uma campanha que avaliou, com alta confiança, como sendo conduzida com uso de IA.
Pesquisadores citados pela imprensa alemã DW apontam ainda o risco de worms de IA mirando dispositivos domésticos conectados, espalhando-se de um aparelho para outro.
O padrão é consistente: a IA está migrando de ferramenta de produtividade para ferramenta de ataque, e os próprios fabricantes estão documentando isso em tempo real.
A lição para empresas: o OT entrou no mapa de risco
Aqui está a conexão com o terreno deste blog.
A maioria das pequenas e médias empresas pensa em cibersegurança como proteção de computadores, e-mails e sites. O ataque francês mostra que a superfície de ataque real é mais ampla: qualquer equipamento conectado à internet é um computador, e computadores têm vulnerabilidades.
Três lições práticas se destacam.
1. Inventarie tudo que está conectado
Câmeras, ar-condicionado central, refrigeradores, impressoras, roteadores, sistemas de acesso. Cada um roda firmware com falhas conhecidas. A primeira etapa de defesa é saber o que existe, porque não se protege o que não se enxerga.
2. Atualização é a defesa mais barata que existe
O ataque francês atingiu lojas que não instalaram uma correção pública, gratuita e disponível há meses. A recomendação da Claroty é direta: atualizar o firmware e manter as interfaces de gestão fora da internet aberta, com acesso administrativo restrito a redes confiáveis ou protegido por VPN.
Nenhuma dessas medidas exige orçamento relevante. Exige rotina.
3. Monitoramento contínuo, não auditoria anual
A diferença entre um incidente contido e um desastre é o tempo de detecção. Sistemas que monitoram conexões anômalas e alertam em tempo real transformam um ataque em um evento administrável.
É exatamente esse tipo de vigilância que as automações inteligentes sustentam: alertas automáticos, monitoramento de infraestrutura e respostas que não dependem de alguém lembrar de olhar. E a base de tudo são dados organizados e auditáveis, o campo da ciência de dados aplicada à operação.
A infraestrutura digital da sua empresa, incluindo sites e aplicativos bem construídos e enxutos, é a primeira linha dessa defesa.
Conclusão: 28 minutos redefiniram o custo do ataque
Em 13 de outubro de 2026, a Claroty documentou que o Claude Sonnet 4.6 reproduziu, em cerca de 28 minutos e US$ 6, uma cadeia de exploração capaz de comprometer controladores de refrigeração industrial, o mesmo tipo de sistema atacado em centenas de supermercados franceses dias antes.
O teste foi guiado, usou vulnerabilidades conhecidas e não provou que os criminosos reais usaram IA. Mas provou o que importa: a barreira técnica e econômica para atacar sistemas industriais despencou.
O ataque real, por sua vez, não precisou de IA para acontecer. Precisou apenas de firmware desatualizado e interfaces expostas na internet. A IA apenas abrevia o caminho que já estava aberto.
A pergunta que fica:
Quantos equipamentos conectados à internet existem na sua operação hoje, e quantos deles estão rodando firmware desatualizado?
Se a resposta for “não sei”, o problema já começou. Só ainda não chegou até você.