Por décadas, a regra de ouro da segurança digital foi simples: não clique em links estranhos e você está relativamente seguro.
Essa regra acabou de morrer.
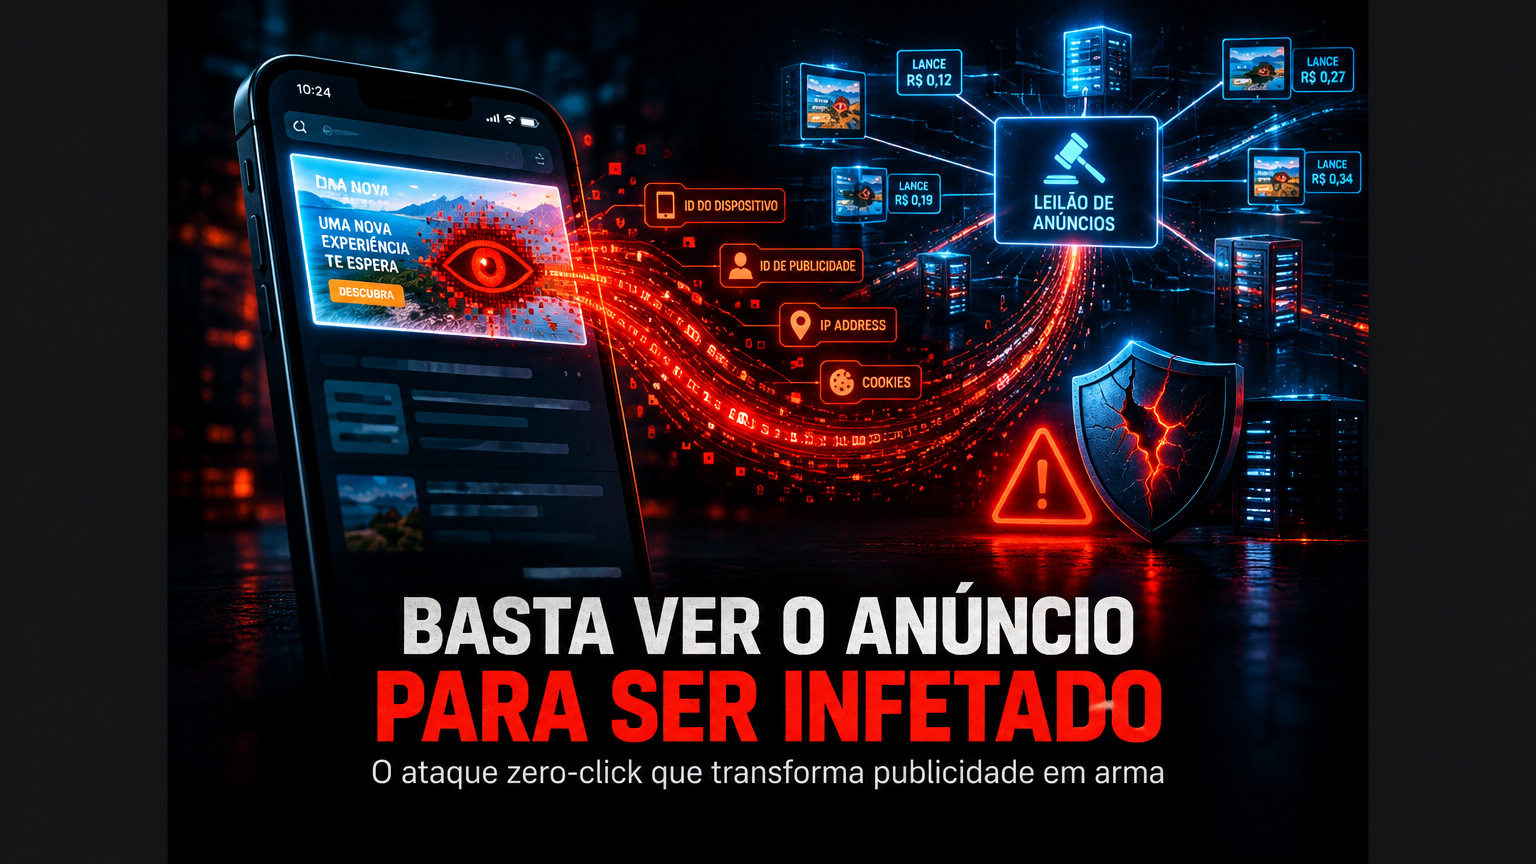
Uma investigação do Citizen Lab, laboratório de pesquisa da Universidade de Toronto, publicada em 15 de outubro de 2026 e repercutida pela Wired, Ars Technica e pelo Pplware, revelou uma técnica batizada de AdFection: a primeira evidência técnica detalhada publicamente de spyware sofisticado infectando dispositivos através de anúncios digitais, sem nenhum clique, sem nenhum toque, sem nenhuma interação.
O utilizador abre um site ou um aplicativo perfeitamente comum. O banner carrega. O processo malicioso arranca em segundo plano. Nada de estranho aparece na tela.
O ataque funcionou em dispositivos iOS e Android, e a Wired chamou o cenário de “pesadelo”.
Como o AdFection funciona
O esquema explora a própria arquitetura da publicidade online.
O leilão programático de anúncios, o sistema que decide qual banner aparece para cada utilizador em milissegundos, foi desenhado para permitir direcionamento individual com base em identificadores: o ID de publicidade do celular, o cookie do navegador, o endereço IP.
A Discover-Tech, empresa israelita de publicidade registrada e certificada como parceira legítima, construiu sobre essa infraestrutura uma plataforma chamada Controlium. Segundo o Citizen Lab, ela permite aos clientes:
- perfilhar e desanonimizar milhões de pessoas;
- identificar dispositivos por impressão digital;
- selecionar alvos específicos por ID de publicidade, cookie ou IP;
- entregar a esses alvos uma forma de hacking zero-click.
O mecanismo técnico é cirúrgico. Os anúncios da Discover-Tech, aparentemente banais, promovendo celulares ou fones de ouvido comuns, continham um script que, ao ser renderizado, conectava o dispositivo aos servidores da empresa e enviava os identificadores do utilizador. Se o perfil coincidia com um alvo pré-definido, o servidor devolvia código JavaScript malicioso, explorava uma vulnerabilidade do navegador e instalava o spyware Candiru, fabricado por uma empresa israelita que vende ferramentas de espionagem a governos.
Se o visitante não era o alvo, a intrusão profunda não acontecia. Mas o anúncio continuava extraindo identificadores e cruzando cookies sem autorização.
A escala do problema
Os números documentados pelo Citizen Lab, com apoio da empresa de segurança de anúncios Confiant, mostram que não se tratava de um experimento isolado.
- Pelo menos 718.748.885 lances de leilão, cerca de 19% do total analisado, continham o script apontando para os servidores da operação;
- Os anúncios apareceram em 75.373 aplicativos Android e iOS e em 120.768 sites;
- A Confiant estima que a operação servia pelo menos 10 milhões de anúncios por dia.
Os anúncios infectantes apareceram em aplicativos de uso cotidiano: Yahoo Mail, Opera Mini, apps de clima como o alemão Wetter Online e aplicativos de aprendizagem.
Os alvos: jornalistas e infraestrutura internacional
O caso documentado com maior detalhe envolveu a rede Al Jazeera.
Análise dos logs de rede fornecidos ao Citizen Lab mostrou a assinatura temporal do ataque: dispositivos infetados primeiro contactavam os domínios da Discover-Tech, indicando a impressão do anúncio, e em seguida conectavam-se a um servidor validador do Candiru.
O balanço: pelo menos 45 dispositivos da cadeia Al Jazeera comprometidos entre 2024 e 2025, sem que nenhuma vítima tenha clicado em nada.
E o alcance ia além. O tráfego malicioso foi detectado em redes sensíveis ligadas à ONU, à OTAN e à Comissão Europeia.
A resposta da indústria
Após o alerta dos pesquisadores, com aviso prévio às empresas envolvidas, a Google e a IAB Europe cortaram os acessos e removeram a Discover-Tech das listas de parceiros autorizados no início de outubro de 2026.
A remoção foi rápida, mas o caso expôs uma fragilidade estrutural: o mesmo sistema que permite entregar o anúncio certo à pessoa certa permite entregar malware à pessoa certa. A infraestrutura de direcionamento, construída para marketing, funcionou perfeitamente como arma.
O que isso muda para qualquer pessoa e empresa
Aqui está a conexão com o terreno deste blog.
O AdFection não é apenas uma notícia de segurança. É uma mudança de premissas.
A premissa que caiu
Até agora, o conselho padrão era comportamental: não clique, não baixe, desconfie. O zero-click elimina essa camada de defesa, porque não há comportamento a corrigir. A vítima perfeita é aquela que fez tudo certo.
Isso desloca a segurança do comportamento para a arquitetura. O que protege não é o que você faz, é o que o seu ambiente permite.
As defesas que funcionam
As recomendações do Citizen Lab e dos especialistas ouvidos pela Al Jazeera são concretas:
- instalar um bloqueador de anúncios, eliminando o vetor de entrega;
- desativar o ID de publicidade nas configurações de privacidade do celular, cortando o mecanismo de direcionamento;
- manter sistema e aplicativos sempre atualizados, fechando as vulnerabilidades que o ataque explora;
- ativar o Lockdown Mode no iOS ou o Advanced Protection no Android para quem tem perfil de risco elevado, como jornalistas, executivos e autoridades;
- redefinir periodicamente o identificador de publicidade, reduzindo o rastreamento contínuo entre plataformas.
Nenhuma dessas medidas exige conhecimento técnico. Todas cabem em minutos de configuração.
Para empresas, o risco é organizacional
Um funcionário com o celular infetado em uma rede corporativa é um canal aberto. E o vetor agora não exige erro humano, o que torna políticas baseadas apenas em treinamento insuficientes.
A resposta empresarial passa por três camadas:
- MDM, gestão de dispositivos móveis, com ID de publicidade desativado por política em aparelhos corporativos;
- atualizações automáticas obrigatórias em todos os dispositivos com acesso a sistemas da empresa;
- monitoramento de rede capaz de detectar conexões anômalas, como o próprio Citizen Lab fez ao analisar os logs da Al Jazeera.
É exatamente esse tipo de vigilância contínua que as automações inteligentes sustentam: alertas, monitoramento e respostas automáticas que não dependem de alguém lembrar de olhar.
A lição mais profunda: infraestrutura invisível é superfície de ataque
O caso AdFection ensina algo que vai além da segurança.
Ninguém vê o leilão de anúncios. Ele acontece em milissegundos, nos bastidores de cada página aberta. E era justamente essa invisibilidade que o tornava seguro, na percepção comum.
A descoberta inverte a lógica: o que ninguém audita é o que ninguém protege. A cadeia de fornecedores de publicidade, com dezenas de intermediários certificados, funcionou como corredor de entrega de spyware durante anos, com selo de legitimidade da Google e da IAB Europe.
Para empresas, o paralelo é direto. Ferramentas, plugins, scripts de terceiros e integrações que operam em silêncio dentro do seu site e dos seus sistemas merecem o mesmo escrutínio que o código próprio. Um site profissional bem estruturado não é apenas rápido e bonito: é enxuto, auditável e livre de dependências invisíveis que ninguém revisou.
E quando algo anômalo acontece, a diferença entre descobrir em horas ou em meses está na qualidade dos dados e dos registros. É o papel da ciência de dados aplicada à operação: transformar logs dispersos em capacidade de resposta.
Conclusão: a era em que olhar já basta para ser alvo
O AdFection, documentado pelo Citizen Lab em 15 de outubro de 2026, marca uma viragem na segurança digital: pela primeira vez, há evidência técnica pública de spyware mercenário sendo entregue por anúncios direcionados, com zero interação da vítima.
A operação, montada sobre a infraestrutura certificada da Discover-Tech e entregando o spyware Candiru, comprometeu pelo menos 45 dispositivos da Al Jazeera entre 2024 e 2025, alcançou 75 mil aplicativos e 120 mil sites, e servia cerca de 10 milhões de anúncios por dia.
A Google e a IAB Europe removeram a empresa de suas listas. Mas a lição estrutural permanece: a infraestrutura de direcionamento da publicidade digital é uma superfície de ataque, e o clique deixou de ser o portão de entrada.
A pergunta que fica:
Se a segurança do seu negócio depende de os funcionários “não clicarem em nada”, o que acontece quando clicar deixa de ser necessário para ser infetado?
A resposta a essa pergunta define se a sua empresa protege por arquitetura ou por esperança.